C'è stato un tempo in cui, per scambiarsi un segreto tra i banchi di scuola…
La sicurezza digitale dei cittadini parte da casa: i rischi nascosti dei dispositivi connessi
Quando il digitale scalda il freddo: il caso dei frigoriferi industriali
Nelle ultime settimane, una serie coordinata di attacchi informatici ha colpito le infrastrutture di refrigerazione in diversi Paesi europei, tra cui Francia, Italia, Belgio, Svezia ed Estonia. A differenza dei consueti attacchi informatici finalizzati all’estorsione di denaro o al furto di dati personali, i criminali non hanno avanzato alcuna richiesta di riscatto, puntando al sabotaggio diretto di impianti fisici. In centinaia di supermercati, i congelatori commerciali sono stati portati a temperature comprese tra cinquanta e ottanta gradi. In Francia, l’incursione ha interessato tre celle frigorifere dell’Istituto del sangue, dove la temperatura per la conservazione delle sacche di plasma è stata portata da meno trenta a centodieci gradi.
Dal punto di vista tecnico, questi impianti appartengono alla categoria delle tecnologie operative (Operational Technology – OT) e vengono gestiti tramite centraline elettroniche di controllo (come i modelli Danfoss, Copeland e Dixell) collegate a Internet per consentire la manutenzione a distanza. Molte di queste apparecchiature utilizzavano software obsoleti o presentavano vulnerabilità note mai corrette. Ai pirati informatici è bastato individuare queste interfacce esposte in rete per riprogrammare le istruzioni dell’evaporatore, impostando la temperatura di sbrinamento a cinquanta gradi, prolungando il ciclo da una a otto ore e disattivando contemporaneamente gli allarmi automatici prima che il personale potesse accorgersene.
Dalla grande distribuzione alla smart home: l’illusione della sicurezza domestica
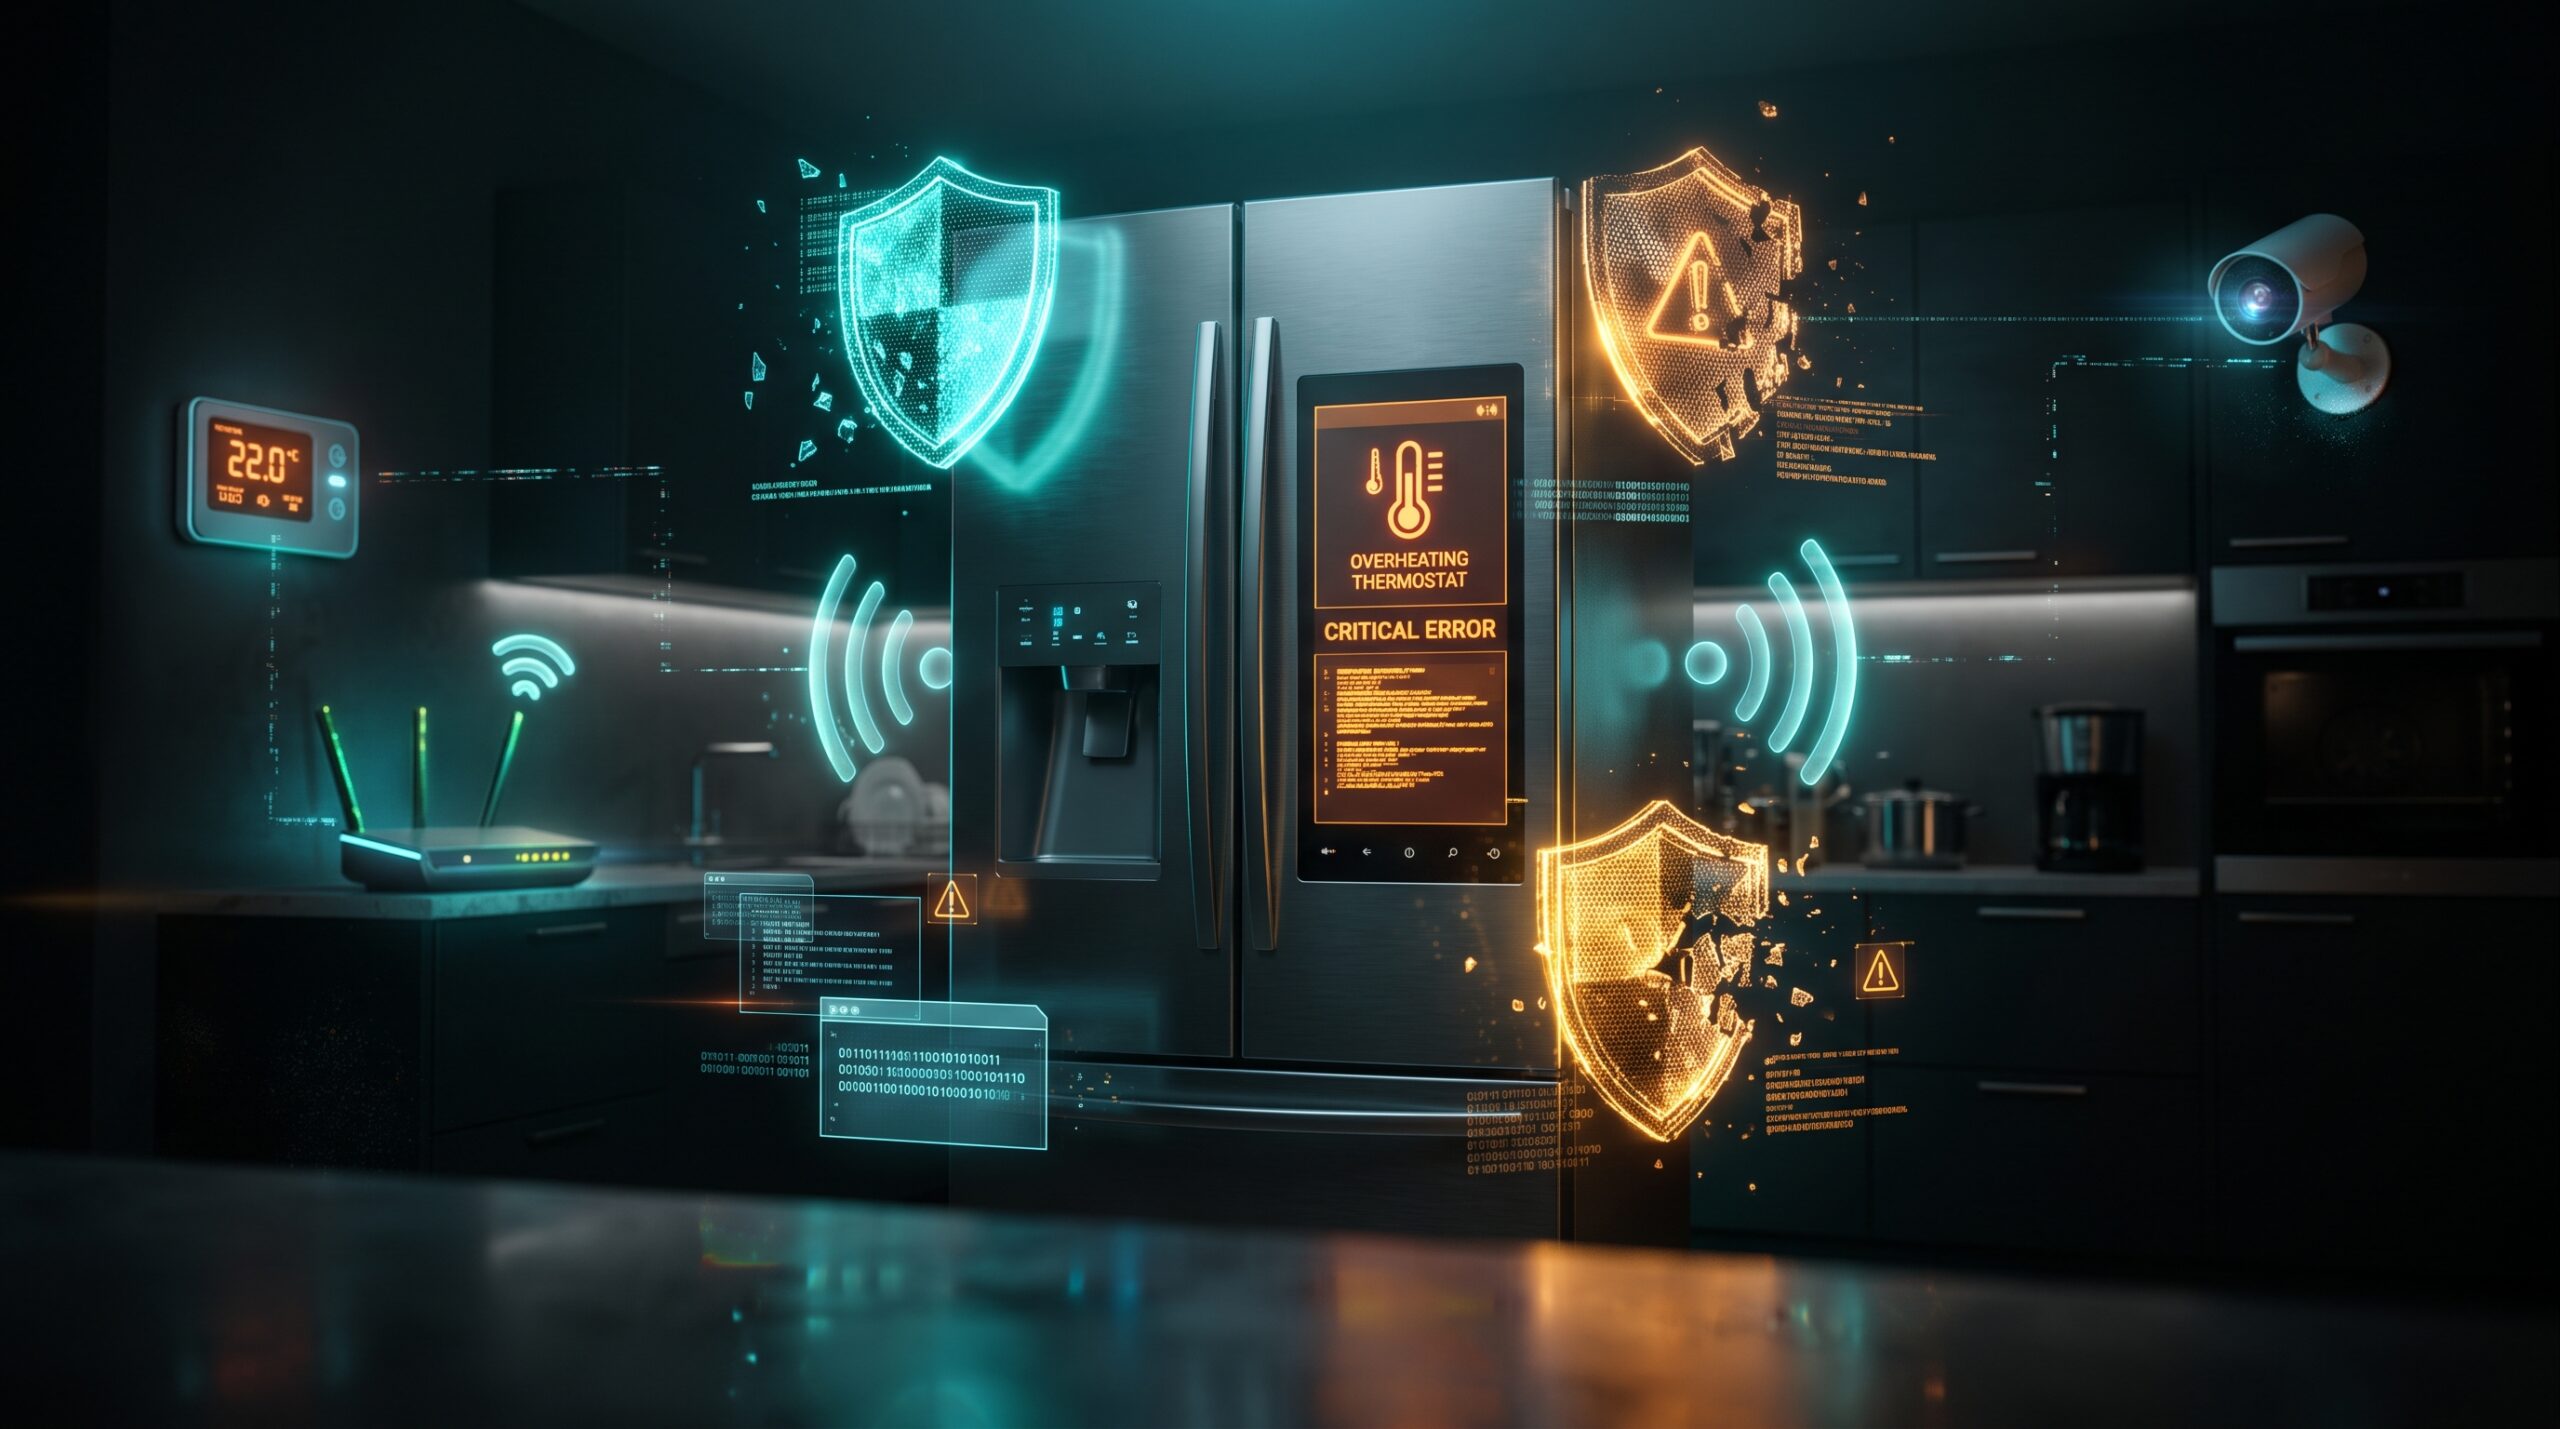
Questo episodio dimostra come il mondo digitale e la realtà fisica siano ormai legati dall’architettura dell’Internet delle Cose (IoT). Che si tratti di una centralina industriale o di un dispositivo domestico, come una smart TV, una videocamera Wi-Fi, un termostato o un baby monitor, parliamo sempre di microprocessori connessi alla rete. Molti apparati intelligenti che installiamo nelle nostre abitazioni soffrono delle medesime fragilità tecniche, tra cui password predefinite mai modificate e firmware non aggiornati.
Riconoscere questa continuità deve stimolare una sana e consapevole preoccupazione. Se in un contesto industriale l’intento dell’hacker è provocare un danno economico immediato, in casa si punta sulla quantità complessiva di dispositivi vulnerabili. I motori di ricerca di rete scansionano di continuo le porte aperte, individuando i dispositivi esposti. Un’apparecchiatura domestica violata può essere usata per penetrare nella rete Wi-Fi di casa e spiare l’intimità famigliare. Inoltre, migliaia di dispositivi compromessi possono essere arruolati a insaputa dei proprietari in reti botnet (come la nota Mirai) per sferrare attacchi informatici massivi su scala globale.
Igiene digitale: la checklist tecnica per proteggere la casa
Un aneddoto ormai celebre racconta che persino Mark Zuckerberg sia stato fotografato con un pezzo di nastro adesivo applicato sopra la webcam e il microfono del suo laptop. Se uno dei principali protagonisti della rivoluzione digitale ricorre a una soluzione così semplice per difendere la propria riservatezza, significa che proteggersi non è sintomo di paranoia, ma di sano senso pratico. Mettere in sicurezza la propria casa da intrusioni informatiche richiede proprio questo: unire piccoli gesti quotidiani di protezione fisica a precise misure di configurazione tecnica.
Ecco la checklist delle buone pratiche da applicare subito.
- Protezione visiva e orientamento delle telecamere: applicare uno sportellino copri-obiettivo sui dispositivi o orientare le videocamere verso la parete quando non sono in uso, evitando di inquadrare punti sensibili come tastiere di allarmi o angoli riservati della casa.
- Sostituzione delle credenziali di fabbrica: eliminare immediatamente le combinazioni predefinite impostate dai produttori (come
admin/admino12345), scegliendo password uniche, lunghe e complesse per ogni apparato e per il router. - Abilitazione dell’Autenticazione a Due Fattori (2FA/MFA): attivare la verifica in due passaggi su tutte le applicazioni di gestione della domotica e sugli account cloud collegati.
- Aggiornamento costante del firmware: verificare ed eseguire regolarmente l’installazione delle patch di sicurezza rilasciate dai produttori, evitando l’acquisto di dispositivi che non ricevono più supporto software.
- Segregazione di rete (VLAN / Rete Guest): configurare sul router una rete Wi-Fi secondaria per gli ospiti (Guest) a cui collegare esclusivamente la domotica e gli oggetti IoT, isolandoli dalla rete principale dove risiedono computer e smartphone.
- Disattivazione dei protocolli remoti e UPnP: disabilitare la funzione Universal Plug and Play (UPnP) sul router per impedire l’apertura automatica delle porte verso l’esterno, disattivando i servizi di gestione remota non protetti.
- Cifratura della connessione Wi-Fi: impostare il router sui protocolli di sicurezza più recenti (WPA2 o WPA3) ed evitare il transito di credenziali o dati in chiaro sulla rete.
Oltre il complottismo: la guerra ibrida e il valore del prepping digitale
Analizzare questi sabotaggi non significa alimentare tesi complottiste o rassegnarsi a un’assuefazione passiva di fronte al continuo susseguirsi delle notizie di cronaca.
Le rivendicazioni da parte di collettivi di hacker come Noname057(16) e Z-Pentest confermano come le tecnologie di uso quotidiano siano ormai diventate un terreno di confronto nella guerra ibrida moderna, pensata per creare disservizi, incertezza e sfiducia nella società civile.
In un’epoca di conflitti diffusi è indispensabile riscoprire il valore di quel sano “attrito” informatico , ovvero l’introduzione deliberata di controlli, verifiche e livelli di protezione come la segregazione delle reti e l’autenticazione a più fattori, capace di rallentare e ostacolare i tentativi di intrusione, anche quando qualche volta ci risultano fastidiosi per il nostro utilizzo quotidiano.
In questo scenario, gli attacchi mettono in luce il sensibile ritardo nell’alfabetizzazione informatica che caratterizza ancora il nostro Paese. Come è stato sapientemente argomentato da Giuseppe Aquino, Paola Consonni e Andrea Tironi sulle pagine del nostro giornale nel loro contributo sul Prepping digitale, la vera difesa risiede nella pianificazione preventiva e nella costruzione di una resilienza individuale e collettiva. Coltivare una costante cyber-igiene non è più una semplice scelta tecnica, ma un atto di cittadinanza attiva fondamentale per proteggere la propria sfera personale e l’intera comunità interconnessa.
Articoli correlati